Alors que la Croatie a atteint un niveau impressionnant en matière de défense de l’État contre les menaces cybernétiques, les entreprises et le secteur privé continuent d’être à la traîne dans ce domaine, principalement en raison de la croyance ancrée selon laquelle les attaques « ne nous arriveront pas ».
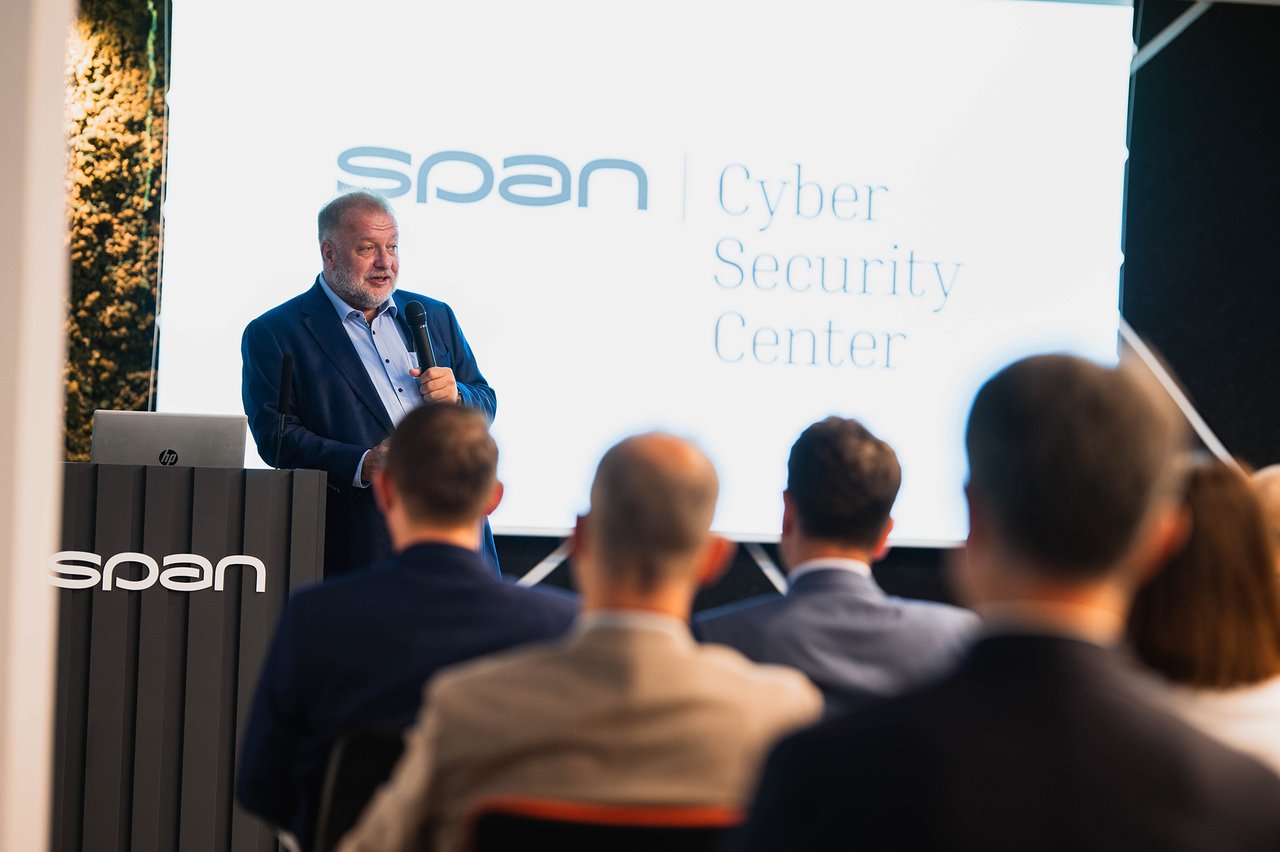
Cela a été souligné par Nikola Dujmović, PDG de Span, lors de la présentation d’aujourd’hui du Centre de cybersécurité de Span, qui évolue vers un établissement d’enseignement pour adultes en raison du besoin croissant d’experts en cybersécurité.
Cependant, la situation a changé par rapport aux années précédentes, car les entreprises ont désormais une obligation légale de veiller à la cybersécurité et à la formation des employés, comme l’indique la nouvelle loi sur la cybersécurité.
En effet, la Croatie est l’un des premiers États membres de l’UE à transposer la directive européenne NIS2 dans sa législation, a expliqué Neven Zitek, directeur des solutions commerciales en cybersécurité chez Span.
Cependant, le plus grand risque pour toute cyberattaque reste le facteur humain, et cela implique souvent un comportement involontaire et non malveillant de la part des employés, a ajouté Zitek. Il a particulièrement évoqué l’expérience de Span lors de son introduction en bourse en 2021. Cette période était la plus vulnérable aux menaces potentielles. Une attention particulière a été accordée à tous les aspects de la sécurité pour prévenir une attaque potentielle.
Concernant les investissements massifs européens dans la défense et la sécurité, y compris la cybersécurité (cyber défense), Dujmović a expliqué que des agences comme la SOA et le ministère de la Défense de la République de Croatie s’occupent principalement de cela, tandis que des entreprises privées comme Span se concentrent sur la cybersécurité d’autres entreprises (cyber sécurité). À son avis, la Croatie a été l’un des pionniers de la défense cybernétique par rapport à d’autres pays.
– Pour la défense cybernétique, surtout dans l’UE, la coopération interétatique est cruciale. Vous ne pouvez pas laisser la défense cybernétique de l’État au fournisseur le moins cher. Les entreprises privées peuvent être des sous-traitants, mais les principaux contractants doivent être des organisations d’État car les informations confidentielles et la coopération se déroulent dans des canaux qui ne sont pas accessibles au public, a expliqué Dujmović.
Lorsqu’on lui a demandé s’il était dans l’intérêt de Span de collaborer à de tels projets, Dujmović a répondu par l’affirmative, mais cela dépend des projets en question. Il reconnaît qu’il y a une communication à ce sujet et qu’il y a eu des cas où l’on a demandé de l’aide en cybersécurité.