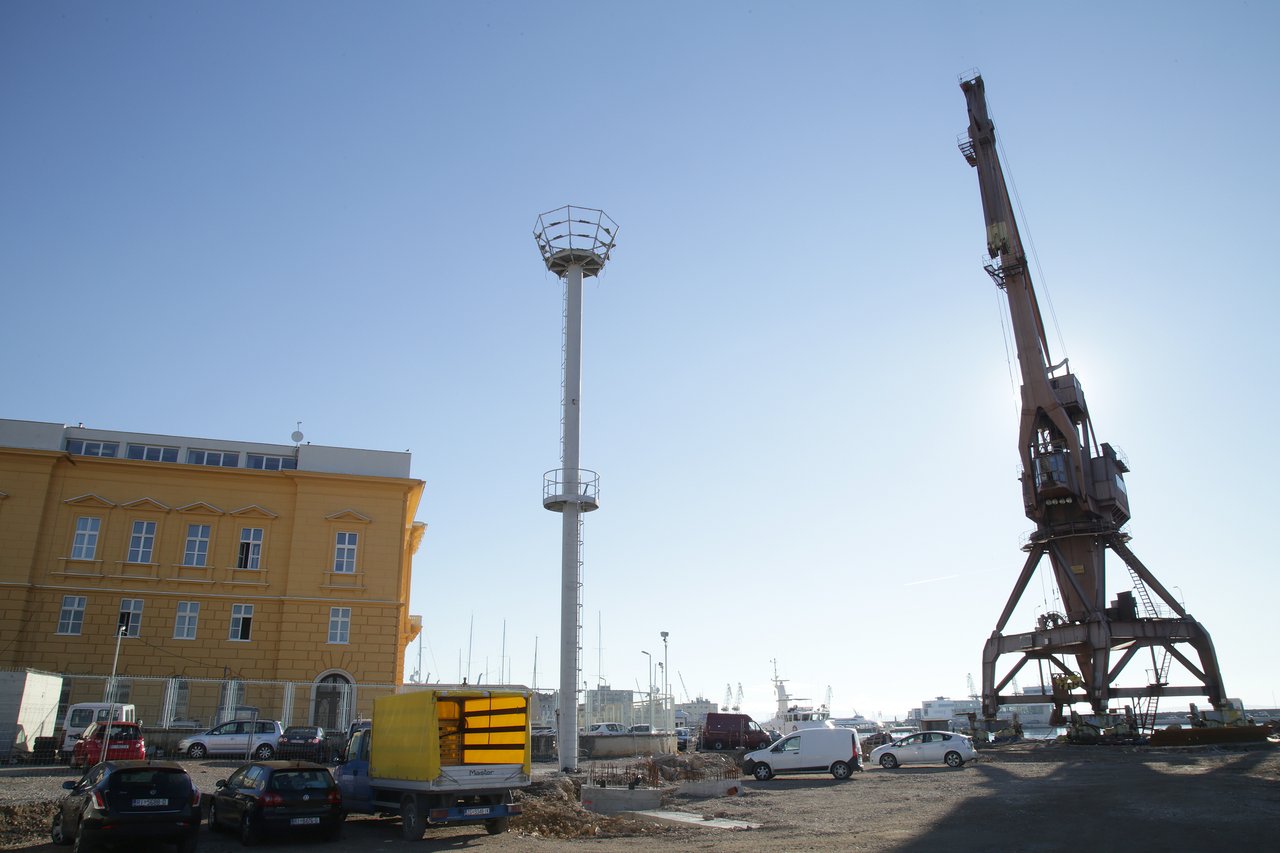
Le port de Rijeka, l’un des concessionnaires dans l’aquatorium du port de Rijeka, dont le propriétaire majoritaire est un concessionnaire tchèque, qui est coté en bourse, incluant ainsi des fonds de pension et l’État dans sa structure de propriété, est la cible d’une attaque cybernétique, et pas n’importe quelle attaque. Comme l’a déclaré l’expert en cybersécurité et spécialiste en informatique, Saša Aksantijević, l’attaque sur le port de Rijeka, en raison de son importance pour l’économie croate, n’est pas seulement une attaque contre une entreprise mais une attaque contre une infrastructure critique de l’État.
Comme déjà rapporté par Hina, l’attaque cybernétique a eu lieu samedi dernier, et il est connu qu’une partie des données a été volée, mais les dommages ne sont pas significatifs car le système de protection a été activé après l’attaque, a déclaré Duško Grabovac, PDG du port de Rijeka, à Hina vendredi.
Contrats volés
Selon lui, l’attaque cybernétique a été bloquée en temps utile, donc toutes les données n’ont pas été volées, mais une partie des données a été volée, telles que la communication avec les clients, les données de cargaison, les contrats…
– Les données ont été copiées et stockées, donc elles ont été restituées, le système fonctionne normalement, et l’attaque n’a pas affecté le transport de cargaison dans le port – a déclaré Grabovac à Hina, et le texte indique également que la rançon exigée par les hackers n’a pas été payée.
Aksantijević, en revanche, déclare qu’une telle attaque cybernétique s’est produite parce que des mesures spécifiques de sécurité de l’information n’ont pas été appliquées au port de Rijeka, qui devraient cibler les vulnérabilités inhérentes des actifs informatiques pour prévenir les attaques, ce qui est la première prémisse pour toutes les entreprises, pas seulement celles qui font partie de l’infrastructure.
– Ce que nous savons maintenant avec certitude, c’est que l’infrastructure critique a été attaquée, ce que le port de Rijeka représente pour la Croatie, tout comme le réseau électrique ou les entreprises publiques gérant d’autres infrastructures. Nous pouvons conclure à partir du message publié sur le forum des hackers, comme nous avons appris sur l’attaque qui était un soi-disant ransomware, que les attaquants sont entrés dans le système bien avant d’annoncer l’attaque et que l’attaque n’aurait probablement pas été rendue publique si la rançon avait été payée – a souligné Aksantijević et, comme de nombreux experts avant lui, a réitéré combien il est important d’investir dans des systèmes de cybersécurité, en particulier pour les entreprises pour lesquelles de telles attaques peuvent causer des dommages réputationnels ainsi que des problèmes financiers significatifs dont il est difficile de se remettre. Cela s’applique particulièrement à celles qui gèrent des infrastructures.
Le pire scénario – faillite
Concernant les vulnérabilités, elles sont significatives, et Aksantijević note que nous ne pouvons plus compter sur le fait que les hackers ne nous ciblent pas ; une telle pensée peut nous coûter cher !
– Au Royaume-Uni, par exemple, 89 % des petites et micro-entreprises ne se remettent pas d’une telle attaque et déclarent faillite – a déclaré Aksantijević, soulignant que dans ce cas, étant donné que le port est important pour notre économie, nous ne devrions jamais sous-estimer ce risque, bien que la probabilité d’une attaque soit faible, les risques sont énormes.