
Écrit par : Natalija Parlov Una
Le plus grand congrès européen de protection des données, le CONGRÈS EUROPE DE PROTECTION DES DONNÉES DE L’IAPP, organisé par l’association américaine International Association of Privacy Professionals – IAPP, s’est tenu la semaine dernière à Bruxelles. Plus de 2000 professionnels de la sécurité de l’information, de la protection des données et du droit d’Europe et du monde entier ont participé au congrès de quatre jours.
En plus de la conférence et d’une large gamme d’ateliers éducatifs professionnels qui ont profondément abordé des questions pressantes liées à la réglementation européenne existante en matière de protection des données du point de vue de son application pratique, des remarques de représentants du Comité Européen de la Protection des Données (CEPD) et des plus grandes autorités de contrôle nationales – l’ICO britannique, la CNIL française, le BfDI allemand et le DPC irlandais ont également été notées.
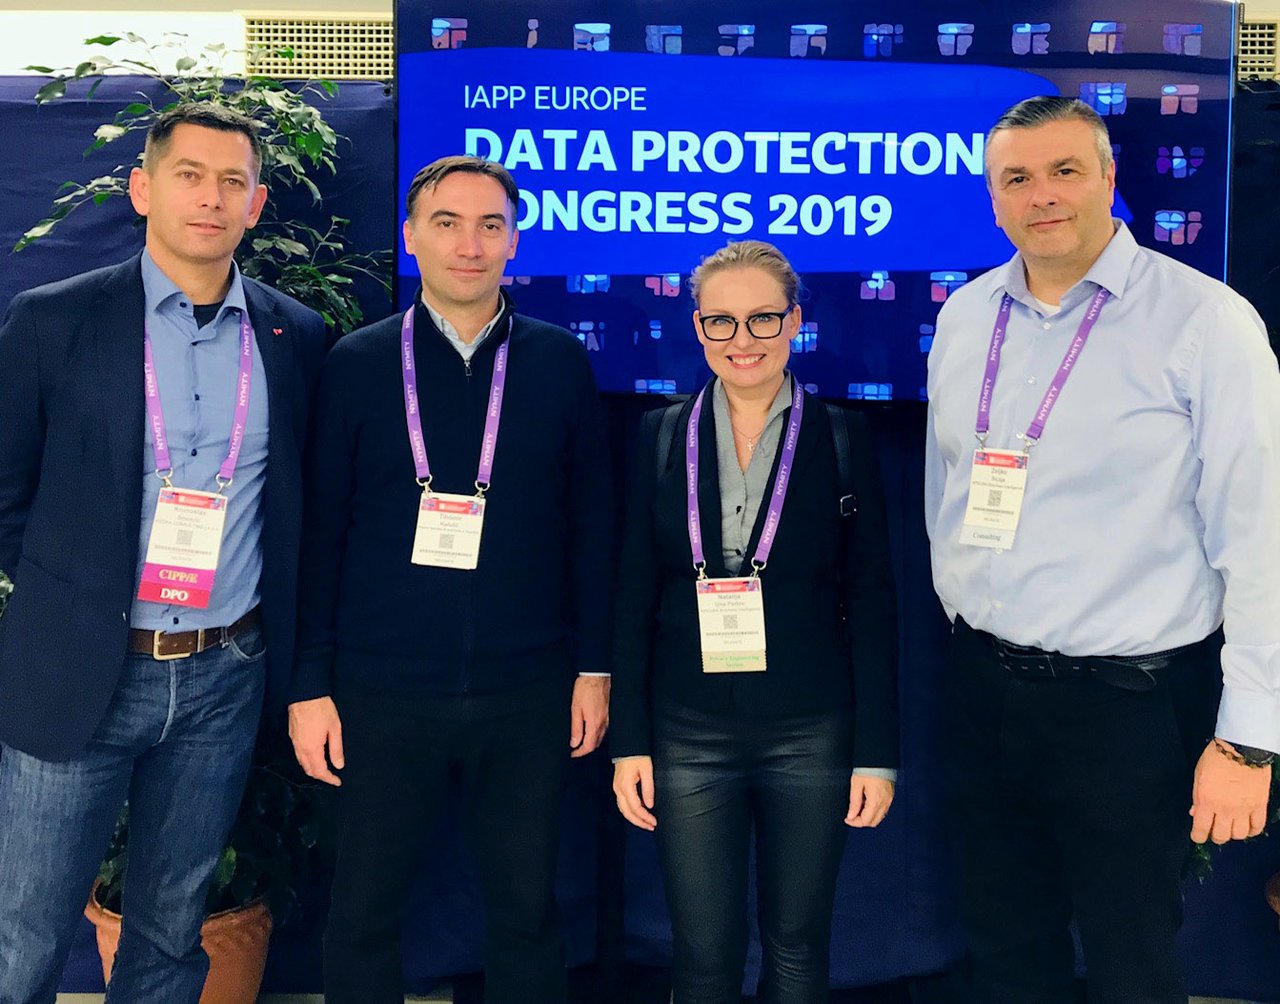
De Croatie, le doc.dr.sc. Tihomir Katulić de la Faculté de Droit de l’Université de Zagreb, Krunoslav Smolčić de Hydra Consulting, et Željko Sičaja et Natalija Parlov Una d’Apicura Business Intelligence ont assisté au congrès. Ils ont eu l’opportunité d’apprendre de première main sur les nouvelles directives et les tendances à venir liées aux capacités organisationnelles et techniques pour se conformer à cette réglementation légale, ainsi que d’établir des contacts précieux avec des experts éminents en protection des données des secteurs privé et public.
Une grande attention a été consacrée aux sujets liés aux droits des personnes concernées et à la manière d’assurer une gestion appropriée des données, une gestion des risques et la confiance des personnes concernées envers le responsable du traitement des données. Un intérêt significatif a également été noté pour les sujets concernant la protection de la vie privée lors de la mise en œuvre de nouveaux défis technologiques tels que l’IoT, l’intelligence artificielle – IA, la reconnaissance faciale ou la biométrie, et la technologie blockchain.
Les représentants du CEPD et des autorités de contrôle nationales ont tenu un panel intéressant sur le fonctionnement et les procédures des autorités de contrôle, conseillant sur la manière d’améliorer les relations avec les personnes concernées, répondant aux questions sur les différentes interprétations des dispositions et des décisions des autorités de contrôle nationales sur les mêmes questions, quel est le rôle du CEPD dans de tels cas, et à quoi ressemble la coopération entre les autorités de contrôle centrales européennes et nationales.
La question des transferts internationaux de données personnelles des citoyens de l’UE a également été soulevée, où des représentants de la Commission Européenne et des autorités de contrôle nationales ont analysé la validité des clauses contractuelles types (CCT) de la Commission Européenne comme mécanisme de transfert de données personnelles et son impact sur les opérations des entreprises multinationales qui distribuent et transfèrent des données personnelles.
La surveillance et le contrôle des employés étaient un autre sujet brûlant abordé par des représentants des autorités de contrôle nationales et des avocats spécialisés en droit du travail bien connus. Chaque État membre de l’UE a une législation spécifique et des approches pour le traitement des données des employés à des fins de surveillance, en particulier dans le contexte des enquêtes. Les participants au panel ont expliqué comment les employeurs peuvent utiliser de telles données (collecte de données via CCTV, GPS, e-mail, etc.) et ont présenté les différences d’application entre les différents pays de l’UE.


