
La gestion des données personnelles peut être cruciale pour les entreprises, et pour prévenir leur mauvaise utilisation, l’Union européenne est également concernée, ayant obligé ses membres avec de nouvelles réglementations sur la protection des données (RGPD – Règlement général sur la protection des données) à introduire de nouvelles normes de protection à partir du 25 mai 2018, sinon ils seront exposés à des amendes potentielles de 20 millions d’euros ou jusqu’à quatre pour cent du chiffre d’affaires mondial.
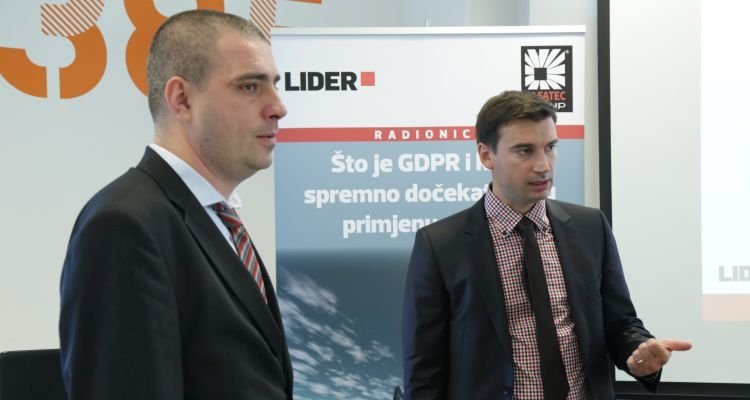
Comment se conformer aux nouvelles réglementations européennes était le sujet de la conférence d’aujourd’hui organisée par Lider et Alfatec intitulée ‘Qu’est-ce que le RGPD et comment être prêt pour l’application complète du règlement’.
Les conférenciers d’Alfatec, Tomislav Musić et Marko Cukrov, ont présenté aux participants de l’atelier le contenu du RGPD, qui protège les données personnelles de manière plus claire et sérieuse que les réglementations nationales des États membres de l’UE. Les principes fondamentaux du règlement sont que les données ne peuvent être collectées que pour des finalités spécifiques et légales, qu’elles doivent être limitées par rapport à la finalité pour laquelle elles sont traitées, qu’elles doivent être exactes et régulièrement mises à jour, et qu’elles ne doivent pas être conservées plus longtemps que nécessaire. De plus, lors de la collecte des données, le consentement doit être obtenu de l’individu par une action affirmative claire, et non simplement par le silence ou un consentement sans expression explicite, ce qui a été le cas jusqu’à présent.


