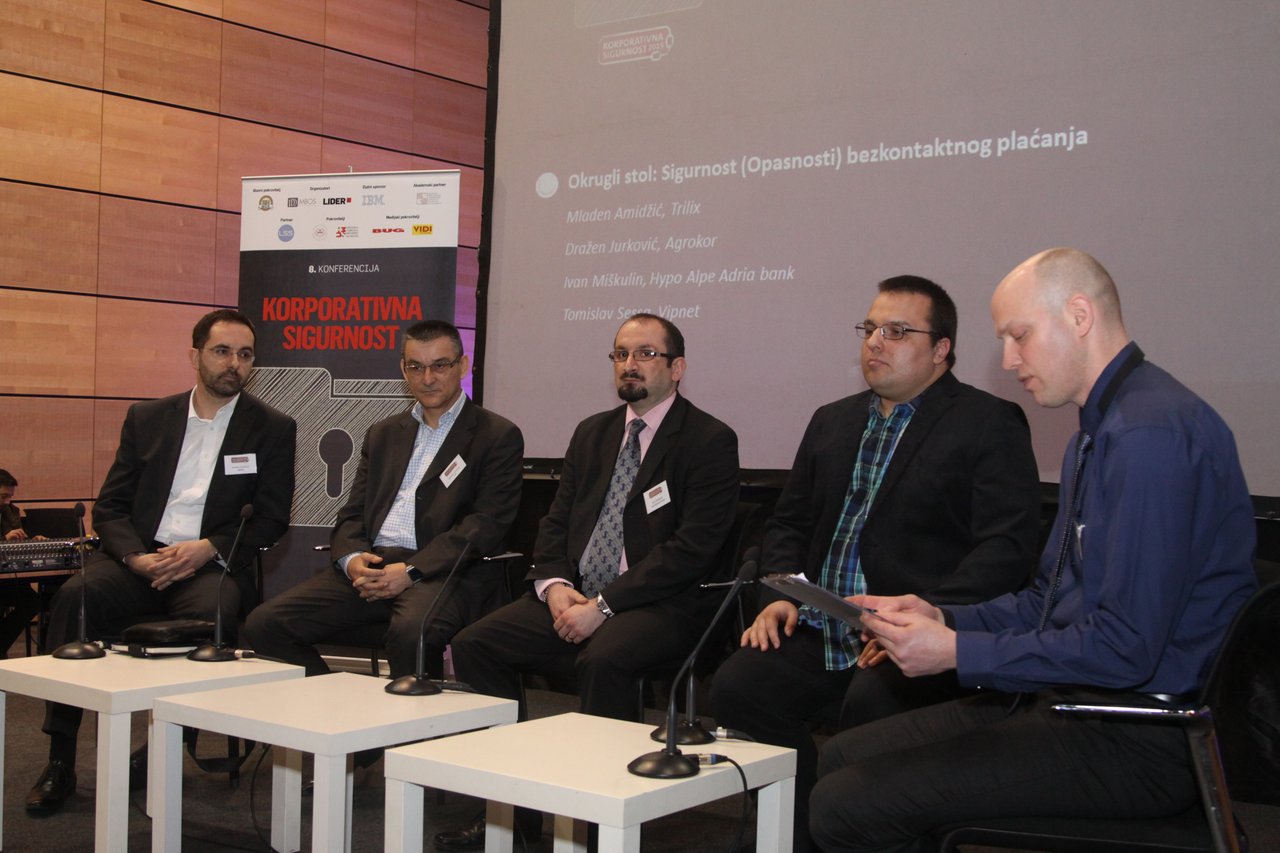
Lors de la poursuite de la huitième conférence sur la sécurité des entreprises, une conférence a été donnée par Tomislav Sessa de Vipnet. Le sujet était la sécurité des paiements sans contact avec des cartes à puce et des dispositifs mobiles. Cette conférence était une introduction à la technologie NFC (Near Field Communication), ou technologie de contact rapproché.
Sessa a noté qu’il ne s’agit pas d’une technologie pour de grands flux de trésorerie, mais pour des paiements ordinaires par les citoyens, caractérisés par une transaction plus sécurisée que ce qu’elle a été jusqu’à présent. Elle sera de plus en plus utilisée, surtout que le prix de la puce NFC chute drastiquement, elle devrait donc bientôt être disponible dans tous les smartphones. Aujourd’hui, la plupart d’entre eux l’ont déjà.
En plus des paiements mobiles via NFC, il est prévu que les paiements seront également possibles en utilisant un bracelet qui aura une puce intégrée. L’avantage d’un tel paiement est qu’il est très rapide ; il suffit d’approcher le téléphone mobile à dix centimètres du lecteur, il n’y a pas d’actions supplémentaires comme c’est le cas avec, par exemple, une carte, et en plus de ce service, le NFC sera également utilisé pour l’accès aux bâtiments commerciaux et résidentiels, aux véhicules ou à tout objet, ainsi qu’à un billet pour un match, les transports publics ou un musée.
La technologie NFC est beaucoup plus sûre que l’utilisation précédente de diverses cartes, que ce soit pour les paiements ou l’accès à un établissement. Pour rendre cette technologie aussi peu vulnérable que possible, il est nécessaire de limiter l’accès en utilisant des clés de sécurité, ce qui limiterait également l’accès aux applications, ce qui représente autrement le plus grand défi de sécurité sur les dispositifs mobiles.
Après sa présentation, Sessa a rejoint une table ronde discutant de la sécurité et des dangers des paiements sans contact. Mladen Amidžić de l’entreprise Trilix, Dražen Jurković d’Agrokor et Ivan Miškulin de la Hypo Alpe Adria Bank ont partagé leurs connaissances et expériences avec cette technologie avec les participants à la conférence. Le modérateur Hrvoje Jerković de ZŠEM a déclaré que les organisateurs avaient intentionnellement invité ces intervenants de divers secteurs.
Toujours moins d’un pour cent
Jurković a déclaré que Konzum utilise des dispositifs POS pour cartes depuis environ dix ans, Tisak depuis plusieurs années, et qu’ils ont récemment introduit la possibilité de paiement utilisant une puce NFC. Cependant, elle est encore peu utilisée, et elle est payée dans ces chaînes de distribution dans moins d’un pour cent des cas. Amidžić a averti que nous n’avons toujours pas l’infrastructure en place, car l’accord de toutes les parties intéressées – banques, commerçants, prestataires de services, télécommunications… est encore à venir. Sessa a également souligné cela dans sa présentation, et Jurković a noté que les banques ont jusqu’à présent fait le plus de progrès dans ce domaine. Cependant, il a averti que cette technologie sera mise en œuvre le plus lentement dans le commerce de détail, car les clients, lorsqu’ils font leurs courses dans les magasins, perdent très peu de temps au paiement, passant la plupart de leur temps à parcourir les étagères où se trouvent les produits. Par conséquent, il pense que les transports urbains, les organisateurs d’événements et des entités similaires adopteront cette technologie avant le commerce de détail.

Cependant, concernant l’application de la technologie, Sessa pense qu’ils chez Vipnet l’ont maîtrisée très rapidement, mais que les utilisateurs qui sont moins enclins à la technologie, selon lui, n’auront pas de problèmes à la maîtriser rapidement. Miškulin a ajouté que cela sera bénéfique pour tout le monde ; pour les banques, qui réduiront leurs coûts, et pour les clients, qui auront une plus grande mobilité. Cependant, il a noté, et tous les participants ont convenu, qu’il faudra encore au moins cinq ans avant que cela ne devienne une réalité en Croatie, ce qui s’est également produit avec l’introduction des options de paiement actuelles, telles que l’utilisation de cartes.
Sécurité de la technologie NFC
La table ronde a également discuté de la sécurité de la technologie NFC. Sessa a déclaré que l’autorisation utilisant la carte SIM dans le téléphone mobile est très importante car la carte SIM a son propre système d’exploitation qui effectue le contrôle indépendamment du téléphone. Cependant, il existe également une autorisation via le système Cloud en cours de développement par Google et Apple. Amidžić a déclaré qu’à ce moment, il choisirait la carte SIM comme solution pour l’autorisation car elle contient déjà des données, mais cela ne signifie pas que le système cloud n’a pas ses avantages et ne sera pas encore meilleur à l’avenir. À cet égard, la question a été soulevée de savoir si Google et Apple contrôleront nos transactions via le système cloud. Jurković pense qu’ils ne le feront pas car il y aura de fortes normes pour empêcher cela. Cependant, tous les participants ont convenu que rien n’est sécurisé et que nous serons toujours à risque que quelqu’un vole nos données. Néanmoins, Jurković pense que la technologie NFC prospérera car il y a déjà une croissance significative des achats en ligne, qui sont moins protégés que le NFC.
Ce sujet a été poursuivi par une conférence très intéressante de Predrag Pale du Centre de sécurité de l’information. Son sujet était la sécurité des smartphones, mais avant cela, il a commenté que depuis plusieurs années, il dit que nous paierons tous bientôt pour des services et des biens avec des bracelets.
En ce qui concerne les smartphones d’aujourd’hui, il a noté que nous devons oublier qu’ils ne sont que des téléphones. Aujourd’hui, ce sont aussi des ordinateurs, des caméras, des enregistreurs audio/vidéo…, et ils ont plus de mémoire que les premiers ordinateurs.

Il se demande si nous avons créé une arme puissante ou un monstre. Il a averti que, par exemple, un smartphone contient toutes nos données personnelles, des identités dans divers systèmes, notre réseau social entier, des informations sur ce que nous faisons et où nous avons été, une documentation photo, mais aussi un accès aux données commerciales et aux systèmes d’affaires. Si le téléphone est volé, il est possible de voler des impulsions par le vol de la carte SIM, le clonage de la carte SIM, mais aussi le redirectionnement des appels. Avec cela, l’accès aux données, la modification des données, le vol d’identité, le vol d’argent est possible, et c’est une plateforme appropriée pour des attaques, ainsi que pour l’écoute et le suivi.