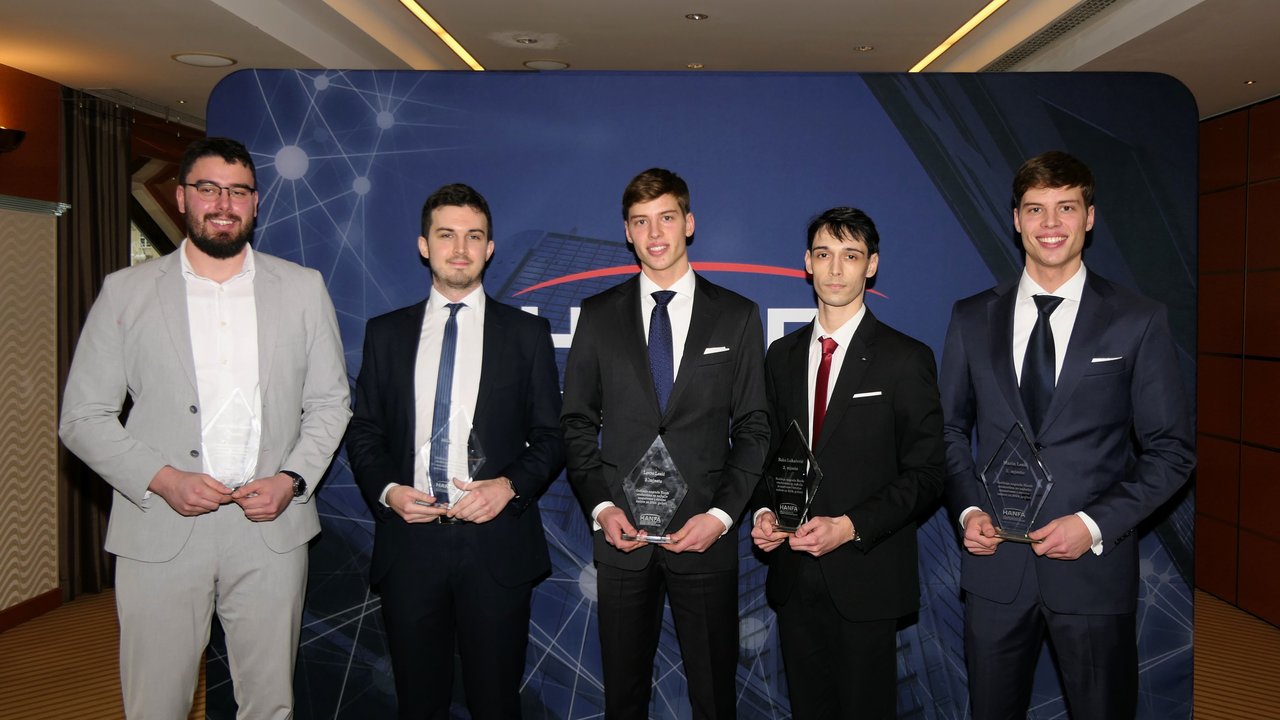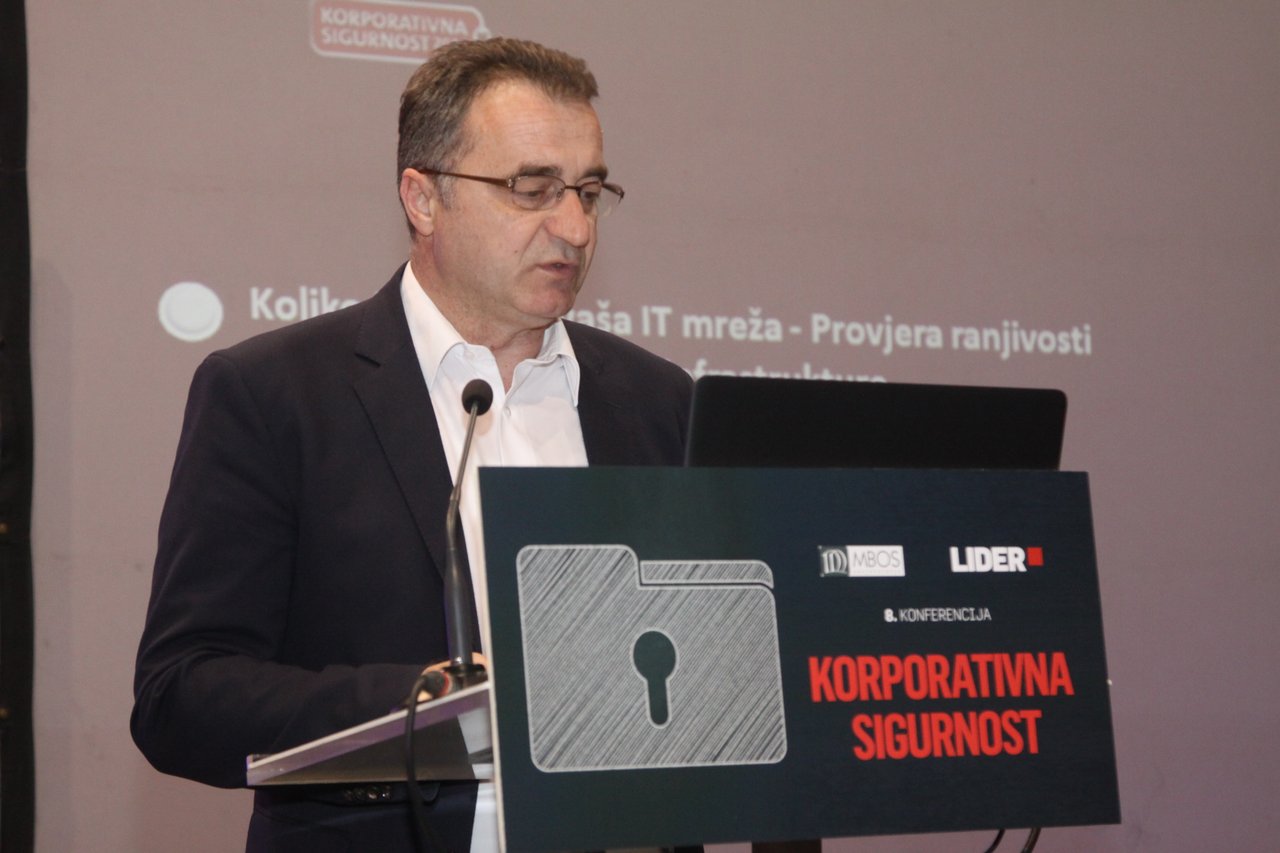
La Conférence sur la Sécurité des Entreprises, tenue pour la huitième année consécutive organisée par Lider et le cabinet de conseil MBOS, a été ouverte par Augustin Pavičić, responsable du département au Ministère de l’Intérieur, qui a souligné que les circonstances politiques et économiques d’aujourd’hui ont permis la libre circulation des services et des informations, ce qui a accru le besoin d’un environnement plus sûr.
– Pour atteindre un haut niveau d’affaires, il est nécessaire de créer un environnement sécurisé, et c’est une tâche fondamentale pour le Ministère de l’Intérieur. Nous assistons à une tendance à la baisse des infractions criminelles, qui diminue à tous les niveaux et sous toutes ses formes, faisant de la Croatie l’un des pays les plus sûrs pour vivre et faire des affaires – déclare Pavičić, soulignant que le Ministère de l’Intérieur est en train d’adopter diverses réglementations et lois telles que la Loi sur la Sécurité Privée et la Loi sur la Protection des Institutions Financières, qui contribuent à améliorer les opérations commerciales sécurisées en Croatie.

En discutant de la sécurité des entreprises, nous ne pouvons pas exclure le segment informatique, et cette partie de l’histoire a été présentée aux participants par Marko Stanec, ingénieur en sécurité informatique du Département National CERT. Le National CERT a été établi en 2008 avec pour mission d’assurer la sécurité de tous les systèmes d’information en Croatie, et ses utilisateurs sont tous les individus ayant accès à Internet en Croatie.
– Nous effectuons environ 250 vérifications de vulnérabilité par an, et en plus des mesures proactives, il existe également des mesures réactives lorsqu’un incident se produit, où nous utilisons un système d’alerte précoce qui traite les informations collectées pour retirer le contenu malveillant d’Internet aussi rapidement que possible – déclare Stanec.
Stanec a défini la vulnérabilité du système comme une faiblesse dans un système informatique qui peut être activée accidentellement ou exploitée intentionnellement, et elle n’est pas nuisible en soi tant qu’il n’y a pas de menace de l’exploiter. La vulnérabilité est la plus courante dans les programmes utilisateurs et le système d’exploitation lui-même, spécifiquement dans les erreurs de code.