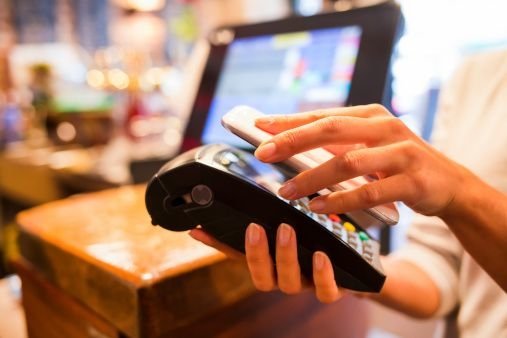
Le paiement sans contact est sécurisé si les données sensibles sont stockées séparément de l’accès général (comme une carte SIM) et si la communication nécessaire à la transaction est cryptée.
Cela a été souligné par Tomislav Sessa, coordinateur de la gestion des dispositifs utilisateurs chez Vipnet, avant la conférence sur la sécurité des entreprises de Lider, ajoutant que les risques potentiels de cette méthode de paiement dépendent largement de la performance du produit de paiement sans contact, de l’étendue de son application et du support de l’identité de paiement tel qu’une carte, un téléphone mobile, un autocollant…
– Le téléphone mobile en tant que support est le plus grand défi de performance car il permet plusieurs méthodes de solution NFC (carte SIM, puce dans le téléphone mobile, HCE), et chacune de ces solutions aborde les problèmes de sécurité à sa manière et, en conséquence, l’autorisation et l’installation de paiement – déclare Sessa.
Comme il l’explique, les paiements peuvent être divisés en deux catégories : les paiements ‘Proximité’ où l’utilisateur est physiquement présent au lieu de la transaction et les paiements ‘À distance’ où l’utilisateur n’est pas physiquement présent au lieu de paiement (paiements via Internet, SMS,…).
– Le sans contact, comme le paiement par contact, appartient à la catégorie des paiements de proximité, mais avec l’introduction du téléphone mobile comme support de paiement sans contact dans l’écosystème de paiement, avec toutes les possibilités que le téléphone mobile offre, les frontières entre les paiements de proximité et à distance se déplacent et deviendront moins visibles, et les produits qui seront créés s’efforceront d’extraire le meilleur des deux mondes – déclare Sessa, qui discutera de ce sujet plus en détail lors de la conférence sur la sécurité des entreprises organisée par le hebdomadaire d’affaires Lider le 11 mars au Hypo Center en collaboration avec MBOS Consulting, sous l’égide du ministère de l’Intérieur.