
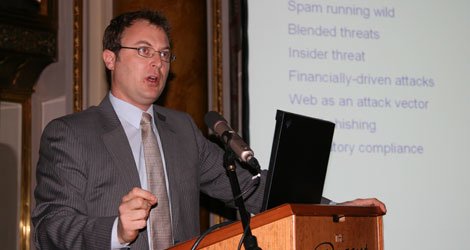
La société d’analyse IDC, en collaboration avec des partenaires, a organisé le cinquième IDC IT Security Roadshow CEMA 2007 le 1er mars, auquel ont assisté environ 300 professionnels de l’informatique nationaux et étrangers. Le thème de la conférence de cette année est l’investissement dans la sécurité des technologies de l’information, qui a augmenté d’environ 23 % par rapport à l’année dernière dans la plupart des pays européens.
Les recherches d’IDC montrent également que les investissements dans la sécurité sur le marché intérieur augmentent de 13 % par rapport à 2005, lorsque la valeur de ce marché était estimée à 15,7 millions de kuna. La majorité de cela se compose de segments de services et de logiciels, tandis qu’une plus petite partie est constituée de composants matériels, à savoir des solutions de sécurité intégrées, y compris des pare-feu et des dispositifs VPN. Comme l’a noté Boris Žitnik, directeur d’IDC Adriatics, lors de l’ouverture de la conférence, l’objectif de la conférence est d’encourager les participants à réfléchir à la sécurité des données et des informations et à la vie privée dans les organisations.
Avec les conférenciers invités Ofer Ackerman et Craig Fellenstein, des présentations ont été tenues par des experts d’entreprises partenaires telles que Cisco Systems, APC, CS Computer Systems, Elatec/Gemalto, IBM, Internet Security Systems, Oracle et RECRO net, tandis que le Roadshow a été ouvert par Torben Pedersen, directeur du conseil en marché informatique chez IDC CEMA, avec une présentation sur le thème « Une nouvelle approche de la sécurité : pouvons-nous arrêter de courir après nos propres queues ? » Comme l’indique Pedersen, chaque avancée technologique ouvre la porte à de nouvelles menaces de sécurité, c’est pourquoi la mise en œuvre d’un système intelligent qui englobe les mises à niveau et les mises à jour est nécessaire, réduisant ainsi les vulnérabilités auxquelles les entreprises sont confrontées en matière de sécurité.



